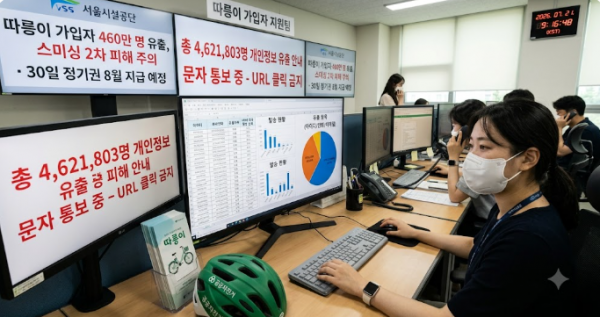
서울시 공공자전거 ‘따릉이’의 회원 약 462만 명의 개인정보가 유출된 사고와 관련된 최신 상황 핵심 요약입니다.
1. 사건 개요 및 유출 규모
-
유출 규모: 가입자 약 462만 명 (당시 가입자의 대부분)
-
해킹 시점 및 범인: 2024년 6월 발생한 사고로, 독학으로 해킹을 배운 당시 중학생(10대) 2명이 서버 취약점을 이용해 개인정보를 빼낸 것으로 조사되었습니다.
-
유출된 정보: 아이디, 휴대전화 번호, 이메일, 주소, 생년월일, 성별, 체중 등 (이름 및 주민등록번호는 미수집 항목이라 유출되지 않음).
2. 현재 후속 조치 및 통보 (2026년 7월 21일 기준)
-
개별 통보 개시: 서울시설공단은 경찰청 및 개인정보보호위원회와 유출 항목 확정을 마치고, 7월 21일부터 유출 대상자 462만 명에게 순차적으로 개별 안내 문자(MMS) 발송을 시작했습니다.
-
문자 내용: 본인의 정확한 유출 항목, 유출 경위, 2차 피해 예방 수칙 등이 포함됩니다. (번호 변경/수신 거부 등으로 문자를 못 받은 경우 따릉이 콜센터나 이메일로 확인 가능).
3. 피해 보상안
-
보상 내용: 유출 피해자에게 ‘따릉이 30일 정기권(1시간 이용권, 5,000원 상당)’을 일괄 지급합니다.
-
지급 시기: 다음 달(8월) 중 따릉이 앱을 통해 자동 지급되며, 지급 후 3개월 이내에 사용하면 됩니다. (기존 정기권 이용자는 만료 후 연장 사용 가능).
⚠️ 이용자 주의 사항 (2차 피해 예방)
-
공단이나 서울시는 전화나 문자로 비밀번호, 계좌번호, 인증번호 등 금융정보를 요구하지 않습니다.
-
따릉이를 사칭해 출처가 불분명한 URL(링크)이 담긴 문자가 올 경우 절대로 클릭하지 마시고 스미싱 피해에 주의하셔야 합니다.