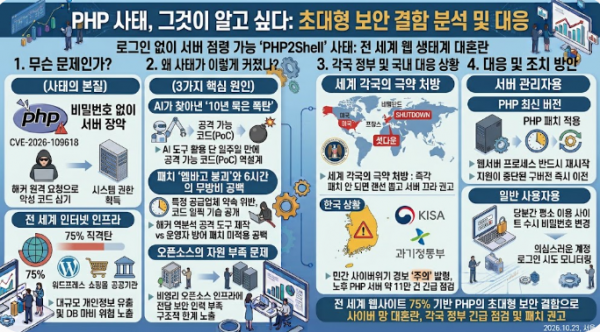
전 세계 웹사이트 70% 이상이 기반으로 삼고 있는 프로그래밍 언어 PHP에서 로그인 없이 서버를 점령할 수 있는 초대형 보안 결함(‘PHP2Shell’ 사태)이 터지면서 지구촌 사이버 망이 대혼란에 빠졌습니다.
1. 무슨 문제인가? (사태의 본질)
-
비밀번호 없이 서버 장악: 해커가 ID나 비밀번호 입력 없이 단 한 번의 원격 요청으로 서버에 악성 코드(웹셸)를 심고 시스템 권한을 획득할 수 있는 치명적 결함(CVE-2026-109618 등) 2건이 발견되었습니다.
-
전 세계 웹 생태계 직격탄: 워드프레스, 쇼핑몰, 공공기관 사이트 등 인터넷 인프라의 75%가 PHP 기반이라 대규모 개인정보 유출 및 데이터베이스(DB) 마비 위험에 노출되었습니다.
2. 왜 사태가 이렇게 커졌나? (3가지 핵심 원인)
-
AI가 찾아낸 '10년 묵은 폭탄':
-
개발진이 오래전 징후만 잡고 공격 방식을 찾지 못했던 결함을, AI 도구를 활용해 단 일주일 만에 공격 가능 코드(PoC)로 역설계해 내며 폭탄이 터졌습니다.
-
-
패치 '엠바고 붕괴'와 6시간의 무방비 공백:
-
PHP 재단이 정식 보안 패치를 배포하기 전, 특정 공급업체(체인가드)가 약속을 깨고 패치 코드를 6시간 일찍 기습 공개했습니다. 해커들이 이 코드를 역분석해 공격 도구를 만드는 동안 정작 웹사이트 운영자들은 방어 패치를 적용하지 못하는 사태가 벌어졌습니다.
-
-
오픈소스의 자원 부족 문제:
-
전 세계 인터넷의 핵심 기반을 지키는 비영리 오픈소스 인프라에 전담 보안 인력이 부족하다 보니 결함 발견부터 대응까지의 구조적 한계가 드러났습니다.
-
3. 각국 정부 및 국내 대응 상황
-
세계 각국의 극약 처방: 미 국가안보국(NSA)과 FBI는 "즉각 패치가 안 되면 랜선을 뽑고 서버를 끄라"는 이례적인 권고를 내렸고, 프랑스·네덜란드 등 유럽 주요국은 공공 웹사이트를 임시 셧다운(오프라인 전환)했습니다.
-
한국 상황: 한국인터넷진흥원(KISA)과 과기정통부는 민간 사이버위기 경보를 '주의' 단계로 발령했습니다. 국내에도 호스팅 및 노후 PHP 서버 약 11만 건이 사정권에 들어있어 개인정보위 등 주요 기관이 긴급 점검을 진행 중입니다.
4. 대응 및 조치 방안
-
서버 관리자: PHP 최신 버전 보안 패치를 적용하고, 패치 후 메모리에 잔재가 남지 않도록 웹서버 프로세스를 반드시 재시작해야 합니다. 지원이 중단된 구버전(8.1 이하)은 상위 버전으로 즉시 이전해야 합니다.
-
일반 사용자: 평소 이용하는 웹사이트나 쇼핑몰에서 패치가 완료될 때까지 당분간 수시로 비밀번호를 변경하고, 의심스러운 계정 로그인 시도가 없는지 모니터링해야 합니다.
사이버위기 '주의' 격상‥'PHP 해킹' 비상 - MBC 뉴스 이 영상은 전 세계 웹사이트를 강타한 PHP 보안 결함의 위협 수준과 정부의 사이버위기 경보 격상 소식을 정확히 담고 있어 사건의 심각성을 이해하는 데 큰 도움이 됩니다.